En bref
L'essentiel en un paragraphe
Pour la plupart des PME, l'IA Act se traduit aujourd'hui par trois tâches : former les équipes qui utilisent l'IA, signaler les agents et chatbots comme tels, et vérifier qu'aucun usage ne tombe dans une catégorie à haut risque. Le reste dépend de ce que font vos systèmes.
Calendrier
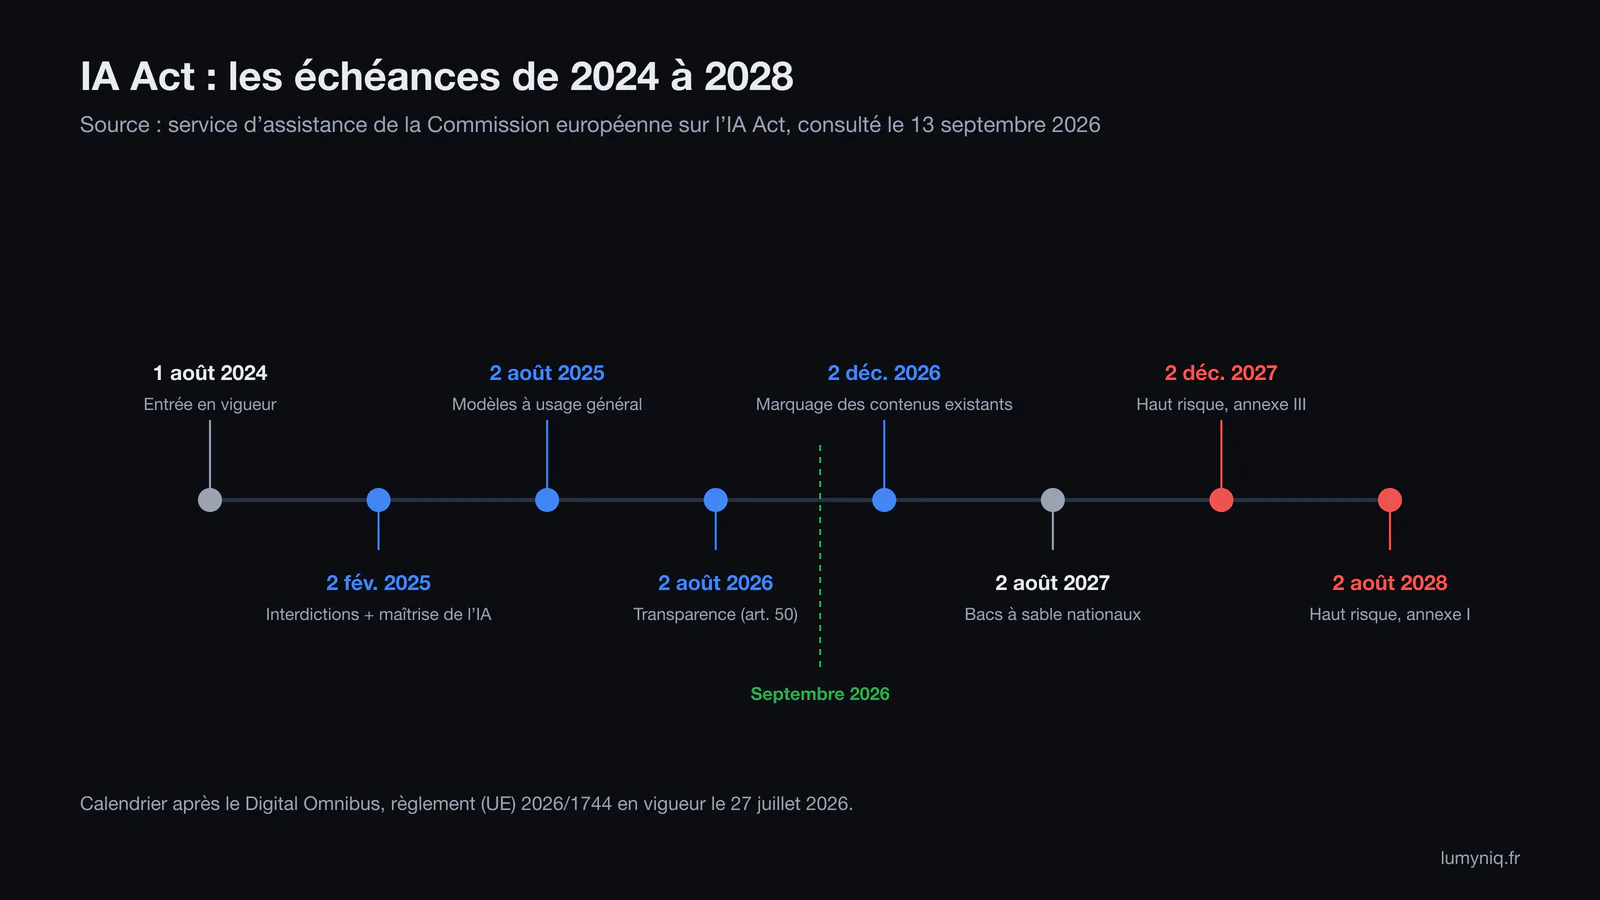
Le calendrier d'application, après le Digital Omnibus
| Date | Ce qui s’applique | Référence |
|---|---|---|
| 1er août 2024 | Entrée en vigueur du règlement | Art. 113 |
| 2 février 2025 | Pratiques interdites et maîtrise de l’IA | Art. 5 et 4 |
| 2 août 2025 | Modèles d’IA à usage général, régime de sanctions, autorités nationales | Chap. V, art. 70 et 99 |
| 2 août 2026 | Obligations de transparence (chatbots, contenus générés) | Art. 50 |
| 2 décembre 2026 | Marquage des contenus pour les systèmes déjà sur le marché ; deux nouvelles interdictions | Art. 50(2) et 5 |
| 2 août 2027 | Bacs à sable réglementaires nationaux ; modèles à usage général antérieurs au 2 août 2025 | Art. 57 et 111 |
| 2 décembre 2027 | Systèmes à haut risque de l’annexe III | Art. 6(2) |
| 2 août 2028 | Systèmes à haut risque intégrés à des produits (annexe I) | Art. 6(1) |
Ce qui a changé
Le Digital Omnibus : adopté, publié, en vigueur
La Commission a proposé le Digital Omnibus sur l'IA le 19 novembre 2025. Le Parlement européen l'a voté le 16 juin 2026 et le Conseil l'a adopté définitivement le 29 juin. Publié au Journal officiel le 24 juillet 2026 sous la référence règlement (UE) 2026/1744, il est entré en vigueur le 27 juillet 2026. Ce n'est donc plus une proposition.
Ses effets pour une entreprise :
- Haut risque repoussé. L'annexe III passe du 2 août 2026 au 2 décembre 2027, l'annexe I du 2 août 2027 au 2 août 2028.
- Maîtrise de l'IA assouplie. L'article 4 demandait d'assurer un niveau suffisant de maîtrise de l'IA ; il demande désormais de prendre des mesures pour la soutenir.
- Allègements élargis. Des simplifications jusque-là réservées aux PME bénéficient aussi aux petites entreprises de taille intermédiaire.
- Deux nouvelles interdictions au 2 décembre 2026, visant les contenus sexuels générés sans consentement et les contenus pédocriminels.
- Analyse d'impact simplifiée. L'analyse d'impact sur les droits fondamentaux peut s'appuyer sur l'analyse d'impact RGPD.
Le report ne change rien à ce qui s'applique déjà. Il donne seize mois de plus pour préparer les usages à haut risque, dont le recrutement : notre comparatif des agences IA pour les RH détaille ce que cela change pour les outils de tri de candidatures.
Aujourd'hui
Ce qui s'applique déjà à votre entreprise
Les pratiques interdites (article 5), depuis le 2 février 2025. Parmi elles, la notation sociale, la manipulation qui exploite des vulnérabilités, et la reconnaissance des émotions sur le lieu de travail ou dans l'enseignement, sauf pour raisons médicales ou de sécurité. Un outil RH qui analyse les émotions de candidats en entretien vidéo tombe sous cette interdiction.
La maîtrise de l'IA (article 4), depuis le 2 février 2025. Les entreprises qui utilisent des systèmes d'IA doivent prendre des mesures pour que leur personnel, et les personnes qui les utilisent pour leur compte, comprennent ces outils. La Commission précise dans sa foire aux questions qu'aucune certification n'est exigée, qu'il n'existe pas d'approche unique, et qu'il est utile de conserver une trace interne des formations. Elle propose quatre étapes : une compréhension générale de l'IA, le rôle de l'entreprise, les risques des systèmes utilisés, puis une formation adaptée au niveau de chacun.
La transparence (article 50), depuis le 2 août 2026. Une personne doit être informée qu'elle échange avec une IA, au plus tard lors de la première interaction, sauf si c'est évident. Les hypertrucages doivent être signalés. Notre guide obligation de transparence des agents IA détaille qui doit faire quoi entre l'éditeur de l'outil et l'entreprise qui le déploie.
Classification
Quand un système d'IA est-il à haut risque ?
Le secteur ne suffit pas à classer un système. Ce qui compte est sa finalité : un système est à haut risque, au titre de l'article 6(2), quand il sert à l'une des utilisations listées à l'annexe III.
| Niveau | Exemples | Régime |
|---|---|---|
| Inacceptable | Notation sociale, émotions au travail | Interdit depuis le 2 février 2025 |
| Haut risque | Tri de candidatures, notation de crédit, tarification assurance vie et santé | Obligations à partir du 2 décembre 2027 |
| Transparence | Chatbots, agents conversationnels, contenus générés | Information des personnes depuis le 2 août 2026 |
| Minimal | Automatisation interne, filtres anti-spam, aide à la rédaction | Pas d’obligation spécifique hors article 4 |
L'article 6(3) prévoit une exception. Un système listé à l'annexe III n'est pas à haut risque s'il se limite à une tâche procédurale étroite, à améliorer le résultat d'une activité humaine déjà réalisée, à détecter des schémas sans remplacer l'évaluation humaine, ou à une tâche préparatoire. Cette exception ne vaut jamais pour un système qui établit le profil de personnes physiques. Le fournisseur qui s'en prévaut doit documenter son analyse.
La Commission prépare des lignes directrices sur ce classement ; leur version finale est attendue d'ici la fin de 2026.
Par secteur
Immobilier, juridique, santé, RH : où se situe le haut risque
| Secteur | Haut risque (annexe III ou I) | En général hors haut risque |
|---|---|---|
| Ressources humaines | Diffusion ciblée d’offres, tri et filtrage de candidatures, évaluation de candidats, décisions de promotion ou de rupture, suivi des performances (4a, 4b) | Rédaction d’offres, planification d’entretiens, réponses aux questions des candidats |
| Immobilier | Évaluation de solvabilité pour un crédit immobilier (5b). La notation de locataires est une zone grise | Qualification de leads, rédaction d’annonces, prise de rendez-vous |
| Juridique | Systèmes utilisés par une autorité judiciaire ou en mode alternatif de règlement des litiges (8a) | Recherche documentaire et préqualification de dossiers dans un cabinet |
| Santé | Triage des patients en urgence (5d) ; IA intégrée à un dispositif médical soumis à évaluation par un tiers (annexe I, 2 août 2028) | Prise de rendez-vous, tri administratif de documents |
Pour les cas concrets par métier, voir nos guides ressources humaines, immobilier, juridique et médical.
Votre rôle
Déployeur ou fournisseur : ce que chacun doit faire
L'IA Act distingue le fournisseur, qui développe un système d'IA ou le fait développer et le met sur le marché sous son nom, et le déployeur, qui utilise un système sous son autorité dans un cadre professionnel. Une PME qui utilise un outil d'IA acheté est déployeur. Elle peut devenir fournisseur si elle commercialise un système sous sa propre marque, le modifie substantiellement, ou en change la finalité au point de le rendre à haut risque.
Pour un système à haut risque, l'article 26 impose au déployeur, à partir du 2 décembre 2027 :
- d'utiliser le système conformément à la notice du fournisseur ;
- de confier la supervision humaine à des personnes qui ont la compétence, la formation et l'autorité nécessaires ;
- de veiller à la pertinence des données d'entrée qu'il contrôle ;
- de surveiller le fonctionnement et de signaler risques et incidents graves au fournisseur et à l'autorité ;
- de conserver les journaux générés automatiquement pendant au moins six mois ;
- d'informer les représentants du personnel et les salariés concernés avant un déploiement sur le lieu de travail ;
- d'informer les personnes qu'un système à haut risque intervient dans une décision les concernant.
L'article 27 ajoute une analyse d'impact sur les droits fondamentaux pour certains déployeurs : organismes publics et prestataires de services publics, et entreprises qui utilisent une IA pour évaluer la solvabilité de personnes ou tarifer une assurance vie ou santé.
Quand vous faites construire un agent sur mesure, la répartition des rôles doit figurer au contrat. Nos principes de conception sont décrits dans notre guide sécurité des agents IA.
Risque financier
Les sanctions
| Manquement | Plafond |
|---|---|
| Pratique interdite (article 5) | 35 M€ ou 7 % du chiffre d’affaires mondial annuel |
| Autres obligations, dont celles des déployeurs et la transparence | 15 M€ ou 3 % |
| Informations inexactes ou trompeuses fournies aux autorités | 7,5 M€ ou 1 % |
Pour les PME et les start-up, l'article 99(6) retient le montant le plus bas des deux. Ces montants sont des plafonds : l'autorité nationale fixe la sanction selon la gravité, la durée et la taille de l'entreprise.
France
Qui contrôle en France
Au 13 septembre 2026, la France n'a pas encore adopté la loi qui désigne ses autorités compétentes. Le texte figure dans un projet de loi d'adaptation au droit de l'Union, adopté par le Sénat le 18 février 2026 et toujours en discussion à l'Assemblée nationale.
Le projet confie la coordination et le rôle de point de contact unique à la DGCCRF, et un rôle central à la CNIL pour les systèmes à haut risque liés notamment à l'emploi et à la biométrie. L'ACPR suivrait le crédit et l'assurance, l'ANSM les dispositifs médicaux, et l'Arcom les contenus synthétiques. Ces rôles restent à confirmer par le vote.
La CNIL rappelle, dans sa page de questions-réponses mise à jour le 17 août 2026, qu'elle reste pleinement compétente pour appliquer le RGPD, et que l'IA Act complète ce dernier sans le remplacer.
Passer à l'action
Un plan d'action en six étapes
- Recenser vos usages d'IA, y compris les outils achetés, les fonctions IA intégrées à vos logiciels et les usages individuels des équipes.
- Qualifier chaque usage : interdit, haut risque au sens de l'annexe III, transparence, ou minimal. Notez votre rôle, déployeur ou fournisseur.
- Arrêter ce qui est interdit, en priorité toute analyse d'émotions au travail.
- Mettre en place la transparence sur les chatbots, agents et contenus générés exposés au public.
- Former et documenter : une action de maîtrise de l'IA adaptée à chaque rôle, avec une trace écrite.
- Préparer le haut risque avant décembre 2027 : exiger la documentation des fournisseurs, désigner les responsables de la supervision humaine, organiser la conservation des journaux et l'information des salariés.
Ce travail fait partie de notre conseil IA et de chaque projet que nous livrons en secteur réglementé. Si votre usage passe par une API d'IA, la question de l'hébergement des données se pose aussi : voir notre guide du prix et de l'hébergement de l'API Claude.
FAQ