Définition
Qu'est-ce que le MCP ?
Le MCP définit la manière dont une application d'IA découvre et utilise des capacités externes. Les messages suivent le format JSON-RPC 2.0. La spécification distingue trois rôles :
- L'hôte : l'application d'IA qui ouvre les connexions (Claude Desktop, Claude Code, VS Code, un agent que vous développez).
- Le client : le composant de l'hôte qui gère la connexion à un serveur donné.
- Le serveur : le service qui fournit du contexte et des capacités, par exemple l'accès à un CRM, à une base de données ou à un dossier partagé.
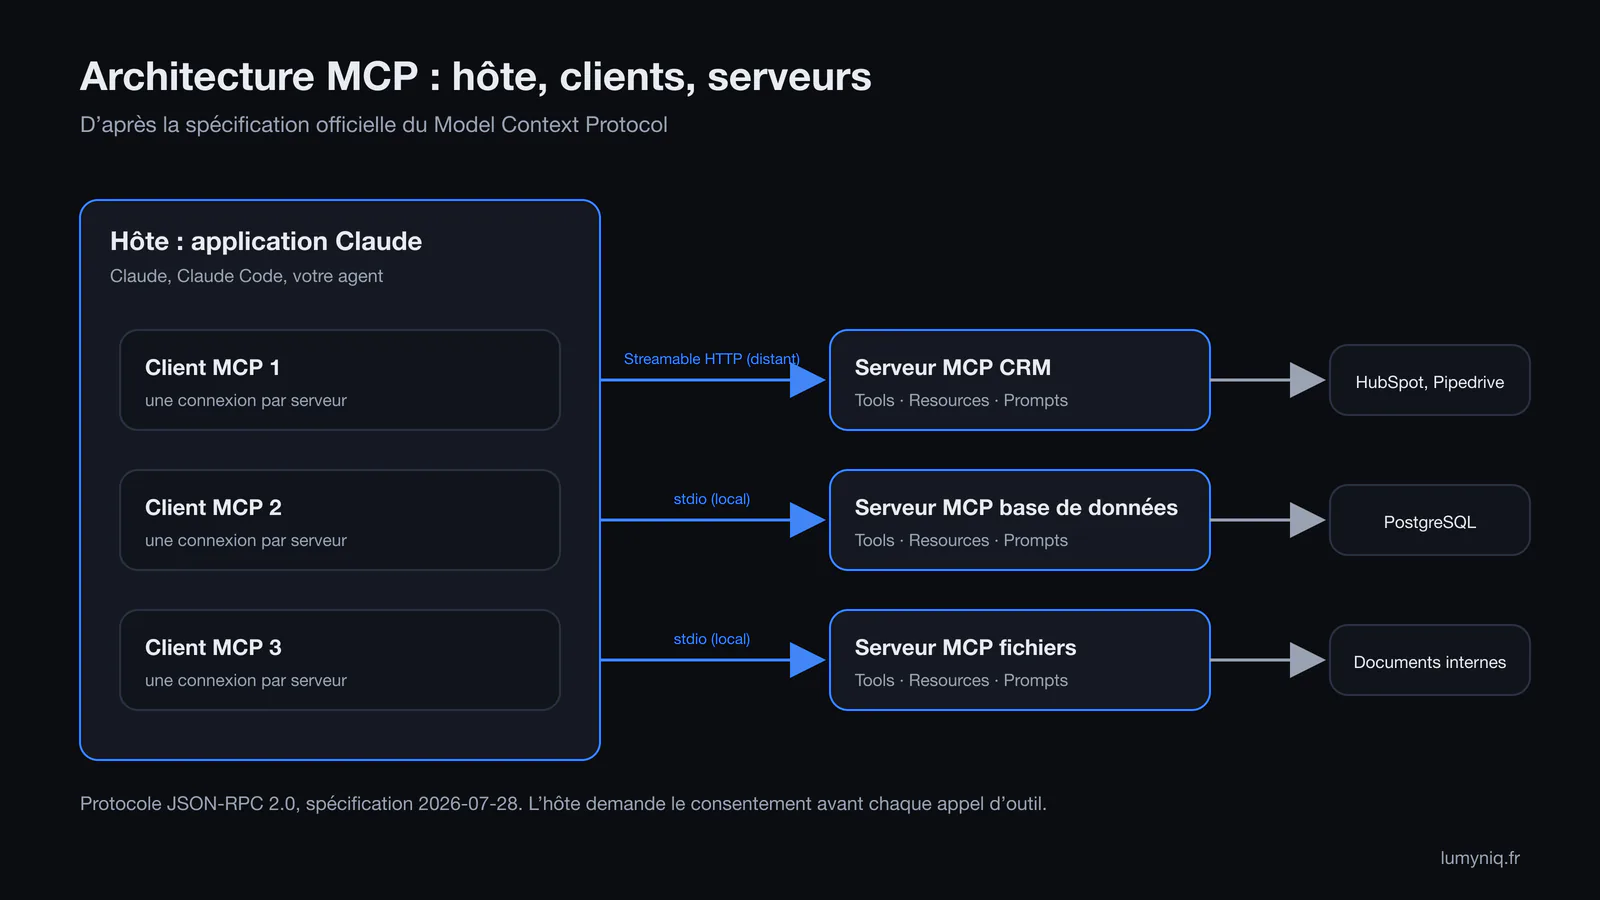
Un serveur peut exposer trois types de fonctionnalités :
- Tools (outils) : des fonctions que le modèle décide d'exécuter, comme « créer une fiche contact » ou « lancer une requête SQL ». La spécification demande qu'un humain puisse refuser un appel.
- Resources (ressources) : du contexte et des données mis à disposition de l'utilisateur ou du modèle.
- Prompts : des messages et des procédures préparés, que l'utilisateur choisit d'utiliser.
Côté client, la fonctionnalité Elicitation permet à un serveur de demander une information complémentaire à l'utilisateur ; elle reste active. Deux autres fonctionnalités client présentes dans les versions précédentes sont dépréciées depuis la version 2026-07-28 : Sampling (le serveur demandait au client d'interroger le modèle), à remplacer par un appel direct à l'API du fournisseur, et Roots (le serveur demandait les dossiers dans lesquels travailler), à remplacer par des chemins passés en paramètres d'outil ou dans la configuration du serveur.
Deux transports sont définis. En stdio, le client lance le serveur comme un sous-processus sur la même machine. En Streamable HTTP, chaque message part en requête HTTP POST vers une adresse unique, ce qui permet d'héberger le serveur à distance. L'ancien transport HTTP+SSE est déprécié.
Historique
Origine et gouvernance du MCP
Anthropic a publié le MCP en open source le 25 novembre 2024, avec la spécification, des SDK, la prise en charge de serveurs locaux dans Claude Desktop et des serveurs de référence pour Google Drive, Slack, GitHub, Git, Postgres et Puppeteer. Block et Apollo étaient cités comme premiers utilisateurs ; Zed, Replit, Codeium et Sourcegraph travaillaient à des intégrations.
Le 9 décembre 2025, Anthropic a transféré le protocole à l'Agentic AI Foundation (AAIF), un fonds dédié hébergé par la Linux Foundation. Anthropic, Block et OpenAI en sont les cofondateurs ; Google, Microsoft, AWS, Cloudflare et Bloomberg le soutiennent. Les choix techniques restent aux mainteneurs du MCP, qui les arbitrent via des propositions formalisées (SEP). Le conseil de l'AAIF décide du budget et de la stratégie.
La gouvernance s'est aussi inscrite dans la spécification : la version 2025-11-25 a formalisé les groupes de travail et les niveaux de SDK, et la version 2026-07-28 a ajouté une politique de cycle de vie qui garantit au moins 12 mois entre la dépréciation d'une fonctionnalité et son retrait. Pour une entreprise qui construit dessus, c'est le délai de migration minimum sur lequel compter.
Sur l'adoption, les seuls chiffres disponibles sont publiés par le projet lui-même, sans audit indépendant : 97 millions de téléchargements mensuels des SDK en décembre 2025, puis près d'un demi-milliard de téléchargements par mois sur les SDK de niveau 1 en juillet 2026, selon le blog officiel du MCP. Ces chiffres comptent des téléchargements de paquets et ne disent pas combien d'entreprises utilisent le MCP en production.
Spécification
La version 2026-07-28 et ce qu'elle change pour une entreprise
Le MCP est versionné par date. Quatre versions ont précédé la version actuelle : 2024-11-05, 2025-03-26, 2025-06-18 et 2025-11-25. Un article ou un prestataire qui raisonne encore sur la 2025-06-18 a deux révisions de retard.
| Version | Ce qui compte pour une entreprise |
|---|---|
| 2025-03-26 | Cadre d’autorisation OAuth 2.1. Streamable HTTP remplace HTTP+SSE. Annotations d’outils (lecture seule, destructif). |
| 2025-06-18 | Serveurs MCP traités comme serveurs de ressources OAuth (RFC 9728). Indicateurs de ressource RFC 8707 obligatoires. Page de bonnes pratiques de sécurité. Elicitation et sorties structurées. |
| 2025-11-25 | Découverte OpenID Connect. Consentement progressif aux scopes. Client ID Metadata Documents (CIMD) recommandés. Tasks en expérimental. |
| 2026-07-28 | Plus de sessions. Requêtes multi-allers-retours (MRTR). En-têtes de routage obligatoires. Vérification de l’émetteur (RFC 9207). DCR, Sampling, Roots, Logging et HTTP+SSE dépréciés. EMA et MCP Apps en extensions. |
Quatre changements de la version 2026-07-28 ont un effet direct sur un déploiement :
- Plus de sessions. La poignée de main
initializeet l'en-têteMcp-Session-Iddisparaissent. Un serveur distant peut tourner sur plusieurs instances derrière un répartiteur de charge classique, sans affinité de session. Quand un serveur a besoin d'une information supplémentaire, il répondinput_requiredet le client renvoie la requête complétée. - En-têtes de routage. Les en-têtes
Mcp-MethodetMcp-Namesont obligatoires. Une passerelle ou un pare-feu applicatif peut donc filtrer les appels par méthode et par nom d'outil sans lire le corps de la requête. - Authentification durcie. Le client doit vérifier le paramètre
iss(RFC 9207), les identifiants stockés sont liés au serveur d'autorisation qui les a émis, et le champapplication_typedevient obligatoire à l'enregistrement. L'enregistrement dynamique des clients (DCR) est déprécié au profit des CIMD. - Autorisation gérée par l'entreprise (EMA). Déclarée stable le 18 juin 2026, cette extension permet au client d'obtenir une assertion d'identité (ID-JAG) auprès du fournisseur d'identité de l'entreprise au moment de la connexion SSO, puis de l'échanger contre un jeton MCP. L'utilisateur n'a plus d'écran de consentement serveur par serveur, et l'équipe IT pilote les accès depuis son annuaire. Selon le blog du MCP, Claude, Claude Code, Cowork et VS Code la prennent en charge côté client, Okta côté fournisseur d'identité, et Asana, Atlassian, Canva, Figma, Granola, Linear et Supabase côté serveur.
L'autorisation reste optionnelle dans la spécification. Pour un transport HTTP, elle devrait suivre le cadre OAuth décrit ; pour un serveur local en stdio, les identifiants doivent venir de l'environnement. La feuille de route publiée le 22 août 2026 ne donne pas de date pour la prochaine version ; elle cite l'identité des agents (DPoP, Workload Identity Federation) parmi les priorités.
Écosystème
Qui a adopté le MCP
Le tableau ne reprend que ce que les éditeurs documentent sur leurs propres pages. Les annonces relayées uniquement par la presse ou par des extraits de recherche en sont exclues.
| Éditeur | Produit | Ce qui est documenté |
|---|---|---|
| OpenAI | API Responses | Serveurs MCP distants en Streamable HTTP ou HTTP/SSE. Approbation des appels réglable (jamais, toujours, par outil). Données envoyées aux serveurs MCP hors Zero Data Retention et hors résidence des données. |
| OpenAI | Agents SDK | Outil MCP hébergé, Streamable HTTP, SSE et stdio. |
| API Gemini | Serveurs MCP distants, Streamable HTTP uniquement. | |
| Google Cloud | Serveurs MCP gérés annoncés le 11 décembre 2025 (Maps, BigQuery, Compute Engine, GKE en premier), contrôlés par IAM, journaux d’audit et Model Armor. | |
| Microsoft | Copilot Studio | MCP en disponibilité générale depuis le 29 mai 2025, en Streamable HTTP. |
| Microsoft | VS Code et GitHub Copilot | Tools, resources, prompts et MCP Apps, en stdio et HTTP, avec des politiques GitHub pour l’entreprise. |
| Microsoft | Windows | Registre d’agents sur l’appareil, serveurs isolés via un proxy Windows et gérés par Intune. Documentation encore en préversion (mise à jour le 4 juin 2026). |
Sources du tableau : OpenAI, API Responses, OpenAI Agents SDK, API Gemini, Google Cloud, Copilot Studio, VS Code, Windows.
Conséquence pratique : un serveur MCP écrit pour vos outils internes peut servir à Claude comme aux assistants d'OpenAI, de Google ou de Microsoft. Si vous hésitez encore entre fournisseurs, notre comparatif Claude ou ChatGPT en entreprise détaille les autres critères.
Décision
MCP ou API classique : lequel choisir ?
Les deux coexistent. Dans la plupart des cas, un serveur MCP appelle l'API existante du logiciel qu'il expose : le MCP ajoute une couche de description que les assistants IA savent lire. La question est donc de savoir si cette couche vous sert.
| Situation | Choix conseillé | Pourquoi |
|---|---|---|
| Un flux unique, codé dans une seule application, avec un seul modèle | API directe (appel d’outils du modèle) | Une couche de plus sans utilisateur supplémentaire. |
| Traitement automatique sans humain (import nocturne, extraction en lot) | API directe | Pas d’assistant à qui présenter les outils. |
| Vos équipes doivent utiliser l’outil depuis Claude, Copilot Studio ou VS Code | Serveur MCP | C’est le format que ces applications savent brancher. |
| Le même outil doit servir à plusieurs assistants ou fournisseurs | Serveur MCP | Une intégration au lieu d’une par fournisseur. |
| Répondre à partir d’un grand corpus documentaire | RAG, éventuellement exposé via un outil MCP | Le MCP transporte la requête ; la recherche documentaire reste à construire. |
| Système interne jamais exposé à Internet | Serveur local (Claude Code) ou API côté serveur | Les connecteurs Claude et le connecteur de l’API exigent un serveur joignable depuis Internet. |
Pour la partie documentaire, voir notre guide le RAG en entreprise. Pour un cas concret d'outil branché sur Claude, voir connecter Claude à son CRM.
Sécurité
MCP et sécurité : les risques documentés
La spécification pose le cadre sans détour : un outil MCP équivaut à de l'exécution de code arbitraire, et ses annotations (lecture seule, destructif) ne sont fiables que si le serveur l'est. Les incidents publiés depuis 2025 montrent où le risque se matérialise.
- Empoisonnement d'outils (1er avril 2025). Invariant Labs a montré que des instructions cachées dans la description d'un outil pouvaient amener Cursor à lire puis transmettre
~/.cursor/mcp.jsonet une clé SSH privée. Le même article décrit deux variantes : la description modifiée après approbation, et un serveur qui influence l'usage des outils d'un autre. - Injection de prompt via le serveur GitHub (26 mai 2025). Une issue malveillante déposée dans un dépôt public a conduit un agent utilisant le serveur MCP GitHub à publier des données de dépôts privés dans une pull request publique (Invariant Labs). Aucun serveur n'était compromis : le contenu lu par l'agent suffisait.
- CVE-2025-6514 dans mcp-remote. Les versions 0.0.5 à 0.1.15 exécutaient une commande système à partir de l'adresse d'autorisation renvoyée par un serveur malveillant. Score CVSS 9,6 selon JFrog (9 juillet 2025), corrigé en 0.1.16.
- CVE-2025-49596 dans MCP Inspector. Avant la version 0.14.1, l'absence d'authentification entre l'Inspector et son proxy permettait une exécution de code à distance. Score CVSS 9,4 (avis GitHub du 13 juin 2025).
- Incident Asana (juin 2025). Le serveur MCP d'Asana, lancé le 1er mai 2025, contenait une erreur logique qui exposait des données d'une organisation à d'autres. Découverte le 4 juin, le service a été coupé puis rétabli le 17 juin. Environ 1 000 clients auraient été touchés, selon un porte-parole d'Asana cité par BleepingComputer le 18 juin 2025 ; nous n'avons pas trouvé de communiqué d'Asana confirmant ce chiffre.
Face à ces cas, la spécification 2026-07-28 impose ou recommande :
- Côté serveur : valider les entrées, contrôler les accès, limiter le débit et nettoyer les sorties (obligatoire) ; vérifier que chaque jeton a été émis pour ce serveur (RFC 8707) ; refuser tout jeton destiné à un autre service ; ne jamais placer un jeton dans l'URL.
- Côté client : obtenir le consentement explicite de l'utilisateur avant un appel d'outil, confirmer les opérations sensibles, afficher les paramètres avant envoi, valider les résultats avant de les transmettre au modèle, journaliser pour l'audit.
- Serveurs locaux : isoler le processus (sandbox) et montrer la commande exacte avant de la lancer. Un serveur Streamable HTTP doit valider l'en-tête
Originet, en local, écouter sur 127.0.0.1. - Scopes : éviter les autorisations globales et demander des droits supplémentaires au fil de l'usage.
La journalisation des appels d'outils sert aussi la conformité : si votre agent relève d'une obligation de l'IA Act, voir notre guide IA Act pour les entreprises. Les risques propres aux agents, au-delà du MCP, sont traités dans la sécurité des agents IA.
Mise en œuvre
Déployer le MCP en entreprise avec Claude
Anthropic propose trois points d'entrée, avec des règles différentes. Les informations ci-dessous viennent de sa documentation, lue le 13 septembre 2026.
Les applications Claude : connecteurs personnalisés
Dans claude.ai, Claude Desktop, Cowork et l'application mobile, un serveur MCP distant s'ajoute comme connecteur personnalisé. Toutes les offres y ont accès, l'offre Free étant limitée à un connecteur. Sur Team et Enterprise, seuls les propriétaires (rôle Owner) ajoutent un connecteur ; chaque membre s'y connecte ensuite individuellement, avec ses propres droits dans l'outil.
Point à anticiper avec votre équipe réseau : la connexion au serveur part de l'infrastructure cloud d'Anthropic. Un serveur accessible uniquement depuis votre réseau interne ne répondra pas, sauf à autoriser les adresses IP d'Anthropic.
Claude Code : contrôles administrateur
Claude Code accepte les transports stdio, HTTP (recommandé), SSE (déprécié) et WebSocket. Un serveur se déclare à trois niveaux : local, projet (fichier .mcp.json, soumis à approbation avant le premier usage) ou utilisateur. L'authentification passe par OAuth, par des en-têtes statiques, ou par headersHelper pour Kerberos, le SSO ou des jetons de courte durée.
Pour un parc de développeurs, les réglages gérés managedMcpServers, allowedMcpServers, deniedMcpServers et le fichier managed-mcp.json permettent d'imposer une liste de serveurs autorisés ou interdits. La documentation prévient que les serveurs qui récupèrent du contenu externe exposent à l'injection de prompt.
L'API Claude : le connecteur MCP
Pour un agent que vous développez, l'API Claude peut se connecter elle-même à un serveur MCP. Ses limites :
- Statut bêta, en-tête
mcp-client-2025-11-20(l'ancienmcp-client-2025-04-04est déprécié). - Appels d'outils uniquement, vers des serveurs HTTPS publics (Streamable HTTP ou SSE). Pas de serveur local en stdio, pas de resources ni de prompts.
- Votre application gère le flux OAuth et transmet le jeton dans
authorization_token;mcp_toolsetpermet d'autoriser ou d'exclure des outils. - Non éligible au Zero Data Retention. Disponible sur l'API Claude, Claude Platform on AWS et Microsoft Foundry ; indisponible sur Amazon Bedrock et Google Cloud.
Pour un serveur local, ou pour utiliser resources et prompts, les SDK d'Anthropic fournissent des fonctions côté client. Les coûts de l'API elle-même sont détaillés dans notre guide des prix de l'API Claude. Pour un serveur MCP écrit sur vos outils métier, voir notre offre d'intégration de Claude en entreprise ou nos agents IA sur mesure.
Catalogue
Le MCP Registry officiel
Le MCP Registry est un catalogue ouvert, doté d'une API, des serveurs MCP publics. Il ne stocke que des métadonnées : le code reste sur npm, PyPI, Docker Hub ou équivalent. Les mainteneurs peuvent y bloquer des serveurs malveillants, frauduleux ou usurpant une identité, et une entreprise peut construire un sous-registre privé à partir de lui.
Lancé en préversion le 8 septembre 2025, avec une API figée en v0.1 le 24 octobre 2025, il est toujours présenté comme une préversion sur son dépôt GitHub au 13 septembre 2026, avec un avertissement sur de possibles ruptures ou remises à zéro des données. Nous n'avons trouvé aucune annonce de disponibilité générale.
Le dépôt modelcontextprotocol/servers renvoie désormais vers le Registry pour la liste des serveurs. Il ne conserve que sept serveurs de référence (Everything, Fetch, Filesystem, Git, Memory, Sequential Thinking, Time) ; treize ont été archivés, dont GitHub, Slack, Postgres, Google Drive et Puppeteer, qui figuraient dans l'annonce de 2024. Nous n'avons pas pu dater ce changement. Un tutoriel qui installe ces serveurs archivés est donc à éviter en production.
Avant de déployer
Checklist MCP pour une DSI
- Inventorier chaque serveur : éditeur, dépôt du code, version, droits demandés. Une présence dans le Registry ne vaut pas audit.
- Vérifier la version de spécification prise en charge (2026-07-28) et le niveau du SDK utilisé.
- Mettre à jour les composants concernés par des failles connues : mcp-remote 0.1.16 ou plus, MCP Inspector 0.14.1 ou plus.
- Pour un serveur distant : OAuth 2.1, contrôle d'audience des jetons, aucun jeton relayé ni placé dans l'URL, scopes minimaux, enregistrement par CIMD plutôt que DCR.
- Relier les accès au SSO via l'extension EMA quand le client, le fournisseur d'identité et le serveur la prennent en charge.
- Pour un serveur local : sandbox, commande affichée avant lancement, écoute sur 127.0.0.1 et validation de l'en-tête Origin en HTTP.
- Exiger une confirmation humaine pour toute écriture, suppression ou envoi, sans se fier aux annotations d'un serveur non maîtrisé.
- Séparer les agents qui lisent du contenu public (issues, e-mails entrants, pages web) de ceux qui ont accès à des données privées, en tirant la leçon du cas GitHub.
- Journaliser chaque appel d'outil avec l'utilisateur, les paramètres et le résultat.
- Encadrer Claude Code avec
managed-mcp.jsonet les listes de serveurs autorisés ou interdits. - Vérifier le traitement des données : le connecteur MCP de l'API Claude est exclu du Zero Data Retention, et OpenAI exclut aussi les données envoyées aux serveurs MCP de ses garanties de rétention et de résidence.
FAQ